Seu CPF pode estar entre os dados expostos no ataque à Caixa Vida?
Segundo a Caixa Vida e Previdência, o ataque expôs nomes e CPFs da base de clientes ativos e ex-clientes. A perícia ainda apura a extensão do caso.
Informações confirmadas em 4 fontes independentes. O que checamos · Ver fontes · Como checamos
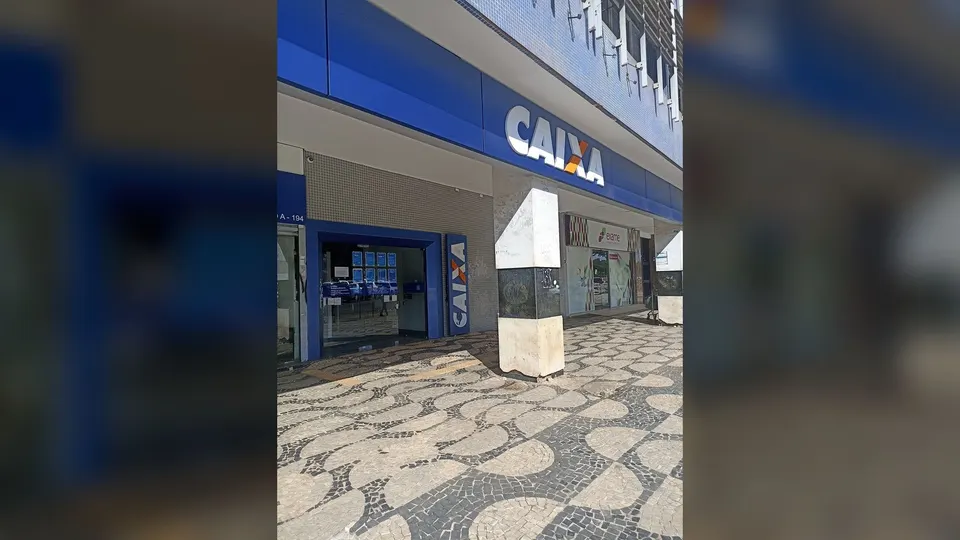
A Caixa Vida e Previdência, subsidiária da Caixa Seguridade, sofreu um ataque cibernético.
Dados cadastrais de clientes foram copiados para fora da empresa.
A base atingida inclui os 7,6 milhões de clientes ativos da companhia.
Ex-clientes também estão na base, mas a empresa não divulgou quantos foram afetados.
O que se confirma
O comunicado foi enviado à CVM. Gazeta do Povo, Poder360 e CNN Brasil dizem isso.
 Leia tambémColette Kress comanda a Nvidia de forma interina, e o sucessor definitivo segue indefinido
A Agência Brasil descreve o documento como comunicado ao mercado.
A invasão foi identificada em 6 de novembro, uma sexta-feira. As fontes consultadas registram essa data.
Nomes e CPFs estão entre os dados expostos.
Em parte dos registros, aparecem também endereços, telefones, e-mails e datas de nascimento.
Segundo a empresa, não há indícios de comprometimento de valores de apólices, saldos de previdência, dados bancários, senhas ou dados de autenticação.
“Não há indícios de comprometimento de dados sensíveis, como informações financeiras, bancárias, senhas ou de autenticação.”, disse a Caixa Vida e Previdência, em comunicado citado pela Gazeta do Povo
A companhia notificou a ANPD, outras autoridades competentes e os titulares afetados em 11 de novembro, conforme a LGPD.
Os mecanismos usados no ataque foram bloqueados.
A empresa também reforçou a proteção e contratou consultoria externa de perícia forense.
A empresa monitora a internet para identificar eventual exposição dos dados.
Segundo ela, não há, até agora, evidências de publicação ou uso indevido.
Clientes com telefone ou e-mail expostos, e integrantes de grupos vulneráveis, estão sendo notificados com recomendações contra golpes.
Há um canal de atendimento por e-mail para dúvidas.
Segundo a empresa, o incidente não comprometeu a assistência aos clientes nem a continuidade das operações.
O que não está confirmado
O Poder360 relata que a empresa alerta para a possibilidade de terceiros se passarem por ela ou por outras instituições.
Nenhuma outra fonte consultada traz esse alerta.
Essa orientação, portanto, ainda depende da leitura completa do texto citado.
Vale desconfiar de contatos que se apresentem como da empresa ou de outra instituição.
A Gazeta do Povo relata que clientes da Caixa Econômica Federal tiveram instabilidade no Pix em 12 de novembro, segundo o Downdetector.
A reportagem não liga essa instabilidade ao ataque, e não encontramos outra fonte que a relacione.
Só o Poder360 afirma que a notificação cumpriu o prazo de três dias úteis previsto pela ANPD.
Nenhuma outra fonte consultada menciona esse prazo.
Contexto
A Caixa Vida e Previdência vende seguros de vida e planos de previdência privada.
Segundo o Poder360, a empresa foi criada em 2021 em parceria entre a Caixa Seguridade e a francesa CNP Assurances.
O Poder360 também informa que, em março de 2026, a empresa associou sua marca a 1,94 milhão de clientes e R$ 200 bilhões em reservas de previdência.
A Resolução CD/ANPD nº 15/2024 fixa em três dias úteis o prazo para comunicar incidentes à autoridade e aos titulares.
Esse trecho aparece apenas no Poder360.
O que ainda não se sabe
- Quem fez o ataque, se há grupo envolvido e qual foi a motivação. Nenhuma fonte traz essas informações.
- Quantos ex-clientes foram afetados. A empresa não divulgou o número.
- A extensão final da perícia forense e se os dados já apareceram na internet.
- O comunicado completo à CVM, que não foi disponibilizado nas fontes consultadas.
Segundo a Gazeta do Povo, a ANPD disse que, “caso necessário, a Agência acionará a Caixa para prestar esclarecimentos adicionais sobre o incidente reportado”.
Até agora, a orientação oficial aos clientes é usar o canal de atendimento por e-mail para tirar dúvidas.
Quem recebeu contato suspeito deve desconfiar e checar pelos canais oficiais antes de responder.
O que checamos
Cada afirmação desta matéria foi conferida em fontes independentes antes da publicação.
- Confirmado
A Caixa Seguridade comunicou à CVM que a CVP sofreu ataque cibernético com acesso não autorizado e cópia de dados cadastrais para fora do ambiente da empresa.
Fontes: Agência Brasil, Gazeta do Povo, Poder360, CNN Brasil · As quatro fontes relatam o comunicado ao mercado/CVM; Poder360 cita o documento assinado pelo diretor financeiro. - Confirmado
A invasão foi identificada em 6 de novembro (sexta-feira).
Fontes: Gazeta do Povo, Poder360, CNN Brasil · Gazeta, Poder360 e CNN dizem que foi identificada na sexta (6). A Agência Brasil diz que o ataque ocorreu em 6/11. - Confirmado
A base afetada inclui os 7,6 milhões de clientes ativos e ex-clientes, com número de ex-clientes não divulgado.
Fontes: Agência Brasil, Gazeta do Povo, Poder360, CNN Brasil · 7,6 milhões e ex-clientes aparecem nas quatro fontes; só o Poder360 diz que o número de ex-clientes não foi divulgado. - Confirmado
Foram expostos nomes e CPFs e, em parte dos registros, endereços, telefones, e-mails e datas de nascimento.
Fontes: Gazeta do Povo, Poder360, CNN Brasil · Gazeta, Poder360 e CNN descrevem assim; a Agência Brasil lista CPFs, endereços, telefones, e-mails e datas de nascimento. - Confirmado
A empresa afirma não haver indícios de comprometimento de dados financeiros, bancários, senhas ou autenticação.
Fontes: Agência Brasil, Gazeta do Povo, Poder360, CNN Brasil · Citação em comunicado aparece nas quatro fontes. É declaração da empresa e deve ser atribuída a ela.
Fontes consultadas 4
- 1Agência BrasilCaixa Seguridade informa ataque cibernético e vazamento de dadosagenciabrasil.ebc.com.br
- 2Gazeta do PovoAtaque hacker expõe dados de 7,6 milhões de clientes de empresa ligada à Caixagazetadopovo.com.br
- 3Poder360Ataque hacker expõe 7,6 mi de clientes de empresa da Caixapoder360.com.br
- 4CNN BrasilCaixa sofre ataque hacker que afeta 7,6 milhões de clientescnnbrasil.com.br
Encontrou um erro? As correções são publicadas na própria matéria, com data e hora.
Debata esta notícia no fórum
Abra um tópico sobre o assunto e chame outros leitores para a conversa.
Comentários
Mais de Tecnologia
Tudo de TecnologiaColette Kress comanda a Nvidia de forma interina, e o sucessor definitivo segue indefinido
Os novos Claude 5.2 são mesmo 30% mais rápidos e mais baratos?
Jensen Huang admite caso extraconjugal e segue no comando da Nvidia