Ataque ao iFood expôs telefones e CPFs; senhas e cartões ficaram fora, diz a empresa
Segundo o iFood, a invasão de 14 de novembro expôs telefones, CPFs e dados de entregadores. Número de afetados e forma de entrada não foram informados.
Informações confirmadas em 4 fontes independentes. O que checamos · Ver fontes · Como checamos
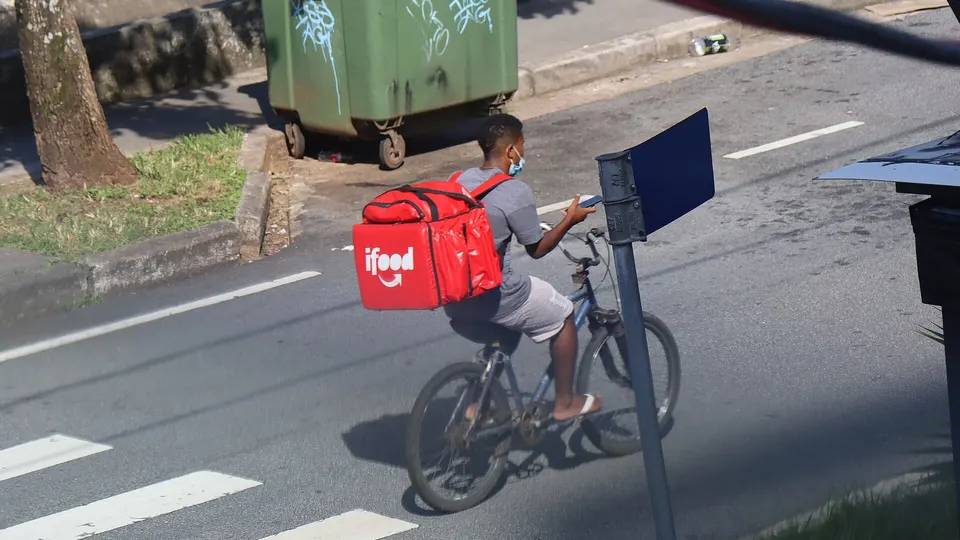
O iFood confirmou um ataque hacker que expôs dados cadastrais de clientes, entregadores e representantes de restaurantes.
A invasão ocorreu no sábado, 14 de novembro. A empresa confirmou o caso na quinta-feira, 19.
Senhas, cartões e saldos não foram acessados, segundo a empresa.
Ainda assim, telefones e CPFs estão entre os dados que podem ter sido vistos.
O que se confirma
A Gazeta do Povo, a CNN Brasil, o g1 e a Jovem Pan registram o anúncio feito pelo próprio iFood.
 Leia tambémPor que o Brasil entrou na lista de restrição dos EUA a chips de IA?
Clientes do iFood Benefícios tiveram acesso apenas ao número de telefone.
Nome, CPF, e-mail e endereço não aparecem associados a esse acesso.
Representantes de restaurantes e parceiros tiveram exposto o telefone cadastrado, CPF ou ambos.
Entregadores tiveram dados cadastrais acessados. Segundo a empresa, isso pode incluir nome, e-mail, telefone e CPF.
Em alguns casos, também podem ter sido acessados agência e conta de repasse.
O iFood diz que senhas, cartões, meios de pagamento, saldos, extratos e dados biométricos não foram acessados.
A empresa notificou a ANPD e disse que colabora com a autoridade. A investigação e o monitoramento continuam.
O iFood também afirma que começará a avisar por e-mail os usuários afetados a partir de quinta-feira, 19.
Os serviços seguem funcionando normalmente, sem interrupção, segundo a CNN Brasil e a Jovem Pan.
O que não está confirmado
As fontes divergem sobre endereços de entregadores.
A Gazeta do Povo e o g1 listam endereço entre os dados que podem ter sido acessados.
Já a CNN Brasil e a Jovem Pan citam a empresa dizendo que não houve vazamento de endereço.
“Não houve vazamento de endereço. Nem todos foram afetados da mesma forma.”, disse o iFood, segundo a Jovem Pan
A empresa diz que nem todos os entregadores foram afetados do mesmo jeito. As reportagens não resolvem essa divergência.
A Jovem Pan afirma que a empresa identificou o ataque no mesmo sábado, 14.
As demais fontes não detalham quando o acesso foi descoberto.
Segundo o g1, a empresa não detalhou como os invasores entraram nos sistemas.
O g1 menciona um incidente anterior, em junho, mas só a Gazeta do Povo traz o número de cerca de 1,2 milhão de pessoas.
Segundo a Gazeta do Povo, nesse caso foram expostos nome e CPF, sem comprometer logins e senhas.
A mesma fonte diz que este é o segundo incidente de segurança do iFood em 2026.
Nenhuma outra fonte consultada confirma essa informação.
Como se proteger
A empresa diz não pedir senha nem código por telefone, e-mail ou SMS.
“O iFood não solicita senha, código de verificação ou dados de cartão por telefone, e-mail, SMS ou aplicativo de mensagem.”, disse o iFood em nota
- Desconfie de mensagens, ligações, e-mails e links que peçam senha, código de verificação ou pagamento.
- Ative a verificação em duas etapas, se possível.
- Segundo a empresa, não é preciso trocar senhas nem descadastrar meios de pagamento.
Contexto
Segundo a CNN Brasil, o acesso não autorizado foi identificado e os sistemas foram contidos.
A CNN Brasil informou que procurou o iFood para mais detalhes e aguardava retorno.
O que ainda não se sabe
- Quantas pessoas foram afetadas. A empresa não informou o número total.
- Como os invasores entraram nos sistemas.
- Quando o acesso foi descoberto e se houve intervalo entre a invasão e a detecção.
- Se há evidências de uso indevido dos dados. Até agora, a empresa diz não ter identificado nenhuma.
- Se haverá comunicação além do e-mail anunciado.
- Quem fez o ataque. As fontes consultadas não trazem informações sobre autoria ou responsabilização.
O que checamos
Cada afirmação desta matéria foi conferida em fontes independentes antes da publicação.
- Confirmado
O iFood confirmou na quinta-feira (19) um ataque hacker que expôs dados de clientes, entregadores e representantes de restaurantes.
Fontes: Gazeta do Povo, CNN Brasil, g1, Jovem Pan · As quatro fontes relatam a confirmação do iFood na quinta (19), com base em comunicado da empresa. - Confirmado
A invasão ocorreu no sábado, 14 de novembro.
Fontes: Gazeta do Povo, CNN Brasil, g1, Jovem Pan · Todas as fontes datam o acesso em 14/11, sábado; a CNN cita 14 de novembro. - Só uma fonte
A empresa identificou o ataque no mesmo dia (14).
Fontes: Jovem Pan · Só a Jovem Pan diz que a empresa identificou o ataque no sábado; as demais só datam a invasão. - Confirmado
Clientes e usuários do iFood Benefícios tiveram acesso apenas ao número de telefone, sem nome, CPF, e-mail ou endereço.
Fontes: Gazeta do Povo, CNN Brasil, g1, Jovem Pan · Presente nas quatro fontes; CNN e Jovem Pan detalham a ausência de outros dados. - Confirmado
Representantes de restaurantes e parceiros tiveram exposto o telefone cadastrado e/ou o CPF.
Fontes: Gazeta do Povo, CNN Brasil, g1, Jovem Pan · Todas as fontes descrevem telefone cadastrado, CPF ou ambos.
Fontes consultadas 4
- 1Gazeta do PovoiFood confirma ataque hacker e exposição de dados de clientes, entregadores e restaurantesgazetadopovo.com.br
- 2CNN BrasiliFood revela vazamento de dados de usuários, entregadores e parceiroscnnbrasil.com.br
- 3g1iFood sofre invasão que expõe dados de clientes, entregadores e representantes de restaurantesg1.globo.com
- 4Jovem PanAtaque hacker no iFood expõe dados de clientes, entregadores e restaurantesjovempan.com.br
Encontrou um erro? As correções são publicadas na própria matéria, com data e hora.
Debata esta notícia no fórum
Abra um tópico sobre o assunto e chame outros leitores para a conversa.
Comentários
Mais de Tecnologia
Tudo de TecnologiaPor que o Brasil entrou na lista de restrição dos EUA a chips de IA?
Quando o avião elétrico chinês CE-25A poderá levar passageiros?
Dados bancários foram expostos no vazamento da La Poste na França?